
假 Claude 下載頁藏在 claude.ai 上 兩日 29 間機構中招
假的 Claude 下載頁被託管在 claude.ai 官方網域的 Artifact 上,再用 Bing 贊助廣告引流,兩日內 29 間機構中招。Huntress 指安裝檔派送 SectopRAT,專抓瀏覽器憑證與加密錢包資料,並登記排程工作在被清走後重新感染。連 SKILL.md 技能檔都會一併備份,還原時把惡意程式帶回來。
深海白色抹香鯨,幫你打撈每日新聞重點
標籤
假的 Claude 下載頁被託管在 claude.ai 官方網域的 Artifact 上,再用 Bing 贊助廣告引流,兩日內 29 間機構中招。Huntress 指安裝檔派送 SectopRAT,專抓瀏覽器憑證與加密錢包資料,並登記排程工作在被清走後重新感染。連 SKILL.md 技能檔都會一併備份,還原時把惡意程式帶回來。

Solana 加密卡應用 Avici 的卡餘額合約被提走資金,成因是發卡夥伴 Rain 一個舊版 Solana 合約的漏洞,全部受影響程式合計約 107 萬美元,Avici 一方涉 1,685 名用戶、50 萬美元。錢包是自我保管,全程未受影響;兩日內 Rain 已全數賠付,Avici 另加派一成現金回贈。

Zeabur 首度公開攻擊路徑:一把外洩的內部 AWS 管理金鑰,讓攻擊者進入東京叢集、拿到控制面 VPN,再連上主資料庫。官方確認環境變數遭定向導出,目標是 AI API Key;論壇上聲稱導出約 612 GB 客戶資料庫的清單,Zeabur 說證據不支持,也無法核實截圖真偽。用戶的火力落在通報次序。
事發逾 38 小時,Zeabur 創辦人林沅霖終於具名發聲,承諾核實後賠償。但受影響用戶數、憑證怎樣被拿走、入侵者是誰,五則貼文一項都沒有交代;想索償的要自行向 AI 廠商取回時間、金額與來源 IP,舉證責任落回用戶身上。狀態頁另指 AI Hub 使用的 LiteLLM 出現可疑活動,服務已暫停。
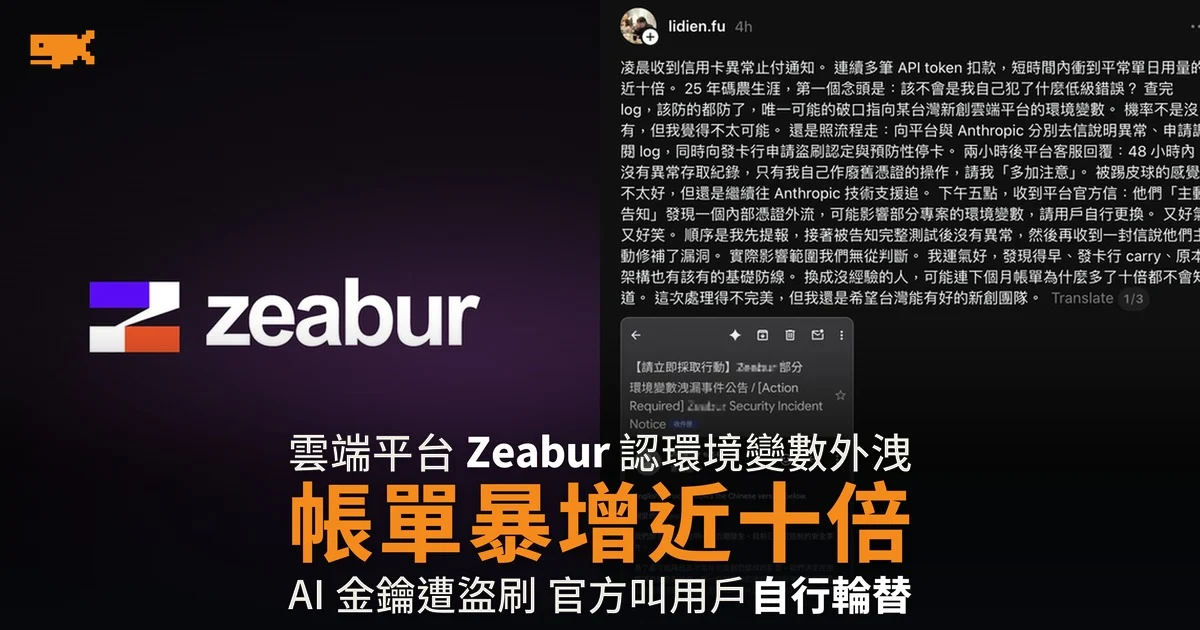
雲端平台 Zeabur 承認內部憑證遭盜用,攻擊者查詢了儲存專案環境變數的資料庫,用戶的 API 金鑰與 Access Token 外洩。不少人在收到通知信之前已被帳單叫醒,有開發者的扣款一夜衝上平日近十倍,被盜金鑰清一色在跑 Claude Opus。官方叫用戶自行輪替,未公布受影響專案數目。

資安公司 Socket 揭發 Firefox 附加元件商店被滲透,40 個外掛冒充 OKX、Rabby Wallet、TronLink 等 Web3 產品,專門抽走助記詞與私鑰。同一條線上還有 37 個體育比分空殼,其中 9 個先以正常身分上架養信任,再靠一次版本更新變成盜取工具。Socket 提醒單純移除外掛並不足夠,資金要轉去全新錢包。

美國司法部查封 QScan 與 QTRouter 兩套駭客工具的域名,法庭文件指工具由南京一間網絡科技公司的 QTFY 小組開發,再收費售予中國國家安全部與解放軍。受害機構包括 NASA、聯儲局、能源部與美國參議院,聯邦調查局指相關活動最早可追溯至 2018 年。

一個共用模組出事,三條鏈同時熄燈! Cosmos Labs 證實 EVM 模組(讓 Cosmos 系區塊鏈跑以太坊智能合約的組件)爆出安全漏洞,直接呼籲各鏈叫停驗證者(validator)。MANTRA 停機 30 小時,OM 代幣創歷史新低;KiiChain 更被同一手法連環攻擊 18 次,約 1.48 億枚 KII 被盜走。而漏洞細節,官方說要等全部修補好才公開。 跨鏈世界最可怕的從來不是單一項目爆雷,而是大家共用的程式庫一起爆。你以為分散了風險,其實只是共用了同一個漏洞。
台灣資安公司 TeamT5 追蹤發現,中國國家關聯駭客把 DeepSeek 等開源模型接入攻擊流程後,攻擊量翻倍有餘,AI 負責掃描、蒐集 IP 與寫漏洞程式碼。但研究同時記錄到,460 多個目標的全自動攻擊零宗得手,確認入侵的個案全部有人手介入。

以太坊定息借貸協議 Term Labs 證實 Term vaults 遭治理漏洞攻擊,保安公司 PeckShield 統計損失約 850 萬美元,包括 2,843 枚 ETH 及 168 萬 USDC。攻擊錢包的起始資金只有 2 枚 ETH,來自 Tornado Cash;那 168 萬 USDC 在通報發出前已經換成 DAI,避開了發行方凍結。

比特幣紅隊 25 名開發者用 108 小時掃描 501 個比特幣開源專案,記錄 7,958 個潛在安全問題,其中 1,280 個列為高危。主力工具是中國的 Kimi K3,因為美國模型的防護欄會直接拒絕網絡安全請求。真正跑出可重現證明的只有 24.7%。

投資機構 Bofur Capital 在 8 月 21 日從 Compound 提走 200 萬 USDC,30 分鐘後把整筆資金轉了出去,收款地址卻不是它以為的那一個。攻擊者在前一晚用一筆 0.0002 USDC 的塵埃轉帳,把一個開頭相同的假地址塞進了它的交易紀錄。