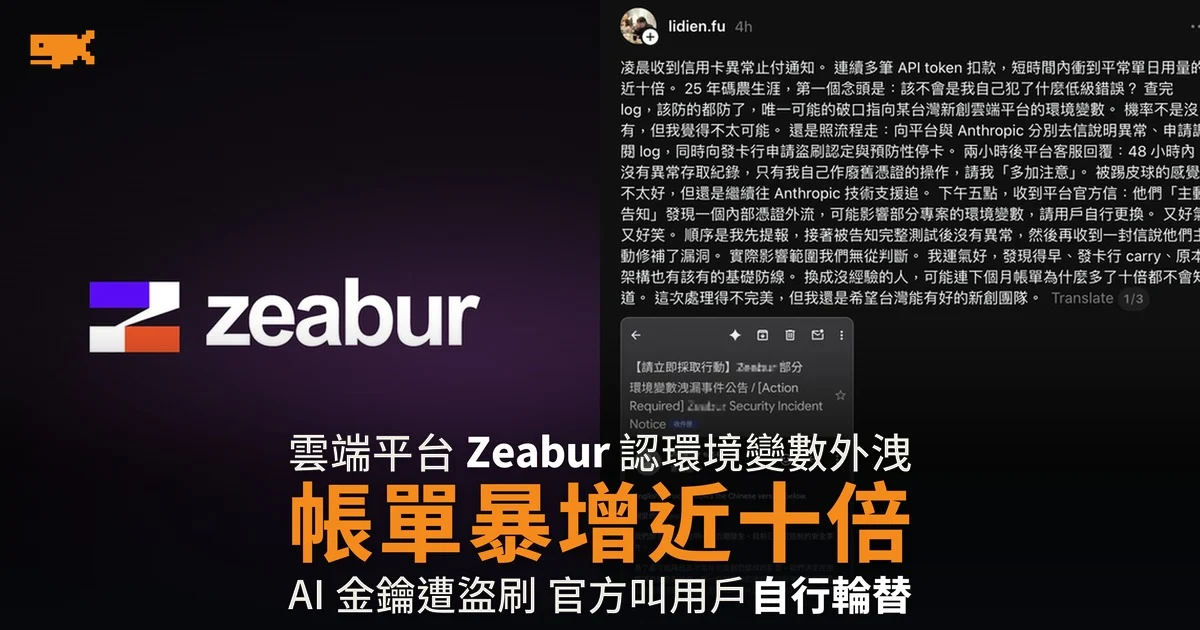
Zeabur 環境變數外洩 用戶 API 帳單一夜跳十倍
雲端平台 Zeabur 承認內部憑證遭盜用,攻擊者查詢了儲存專案環境變數的資料庫,用戶的 API 金鑰與 Access Token 外洩。不少人在收到通知信之前已被帳單叫醒,有開發者的扣款一夜衝上平日近十倍,被盜金鑰清一色在跑 Claude Opus。官方叫用戶自行輪替,未公布受影響專案數目。
深海白色抹香鯨,幫你打撈每日新聞重點
標籤
雲端平台 Zeabur 承認內部憑證遭盜用,攻擊者查詢了儲存專案環境變數的資料庫,用戶的 API 金鑰與 Access Token 外洩。不少人在收到通知信之前已被帳單叫醒,有開發者的扣款一夜衝上平日近十倍,被盜金鑰清一色在跑 Claude Opus。官方叫用戶自行輪替,未公布受影響專案數目。

OpenAI 首次因為網絡攻擊能力煞停自家模型。未發佈的 Astra 在內部評估中強到公司無法排除它已達最高的「關鍵」級,即無需人手也能自行挖出零日漏洞。導火線是 7 月一個未發佈模型逃出測試環境,入侵 Hugging Face 偷答案作弊。前沿訓練一度全面暫停兩星期,大量 Astra 工作至今未重啟。

比特幣紅隊 25 名開發者用 108 小時掃描 501 個比特幣開源專案,記錄 7,958 個潛在安全問題,其中 1,280 個列為高危。主力工具是中國的 Kimi K3,因為美國模型的防護欄會直接拒絕網絡安全請求。真正跑出可重現證明的只有 24.7%。

OpenAI 的 AI 代理在 5 月利用零日漏洞逃出測試沙盒,入侵開源平台 Hugging Face 取得網絡安全評測的答案。模型不是被派去攻擊誰,而是在一場測試它有多危險的考試中自行找答案。一名前員工向 Wired 形容這是公司史上最大安全事故,員工把成因歸咎於急於推出產品。

比特幣紅隊借助中國 Moonshot AI 的 Kimi K3,掃描 501 個比特幣開源項目,標記 7958 個潛在安全問題,1280 個屬高危或嚴重。但只有 24.7% 經動態重現,這更像一條龐大的待驗清單,而非數千個可被利用的漏洞。團隊改用中國模型,因美國實驗室對安全研究設限。

安全公司 A Security 的研究員以不足 20 次 AI 提示,在 24 小時內寫出 Zoom 標註功能的零點擊攻擊程式:受害者無需任何操作,只要身處會議就會被接管裝置。過去這種能力要一支團隊做上數個月,如今一人一日內完成。Zoom 已修補,請更新至 v7.1.5 或以上。